

はじめに
2026年10月、PHPに深刻な脆弱性が見つかり、国内でも大きなニュースになりました。「PHP2Shell」と呼ばれるこの問題では、IPA(情報処理推進機構)とJPCERT/CCが注意喚起を公表し、証券会社のサービスが一時停止するなど、実務への影響も出ています。 この記事では、何が起きたのかを整理したうえで、データベース操作の経路を見直すという、もう一つの対策を紹介します。あわせて、「どうせAIがやってくれる時代になるのでは?」という疑問にも触れます。
何が起きたのか ― PHP2Shellとは
2026年10月21日、PHP本体の脆弱性2件(CVE-2026-109618、CVE-2026-109619)が公開され、まとめて「PHP2Shell」と呼ばれています。深刻度はCVSS v4.0で9.2と、最高水準の評価です。詳細はPHP公式のアドバイザリで公表されています。 問題は、攻撃者がログインなどの認証を経ずに、インターネット経由でサーバー上の命令を実行できてしまう恐れがあることです。もう一方の脆弱性では、サーバーのメモリ内にあった情報(パスワードや認証情報など)が漏れる可能性も指摘されています。 影響範囲はPHP 5.4以降の広いバージョンに及びます。修正版(PHP 8.2.35/8.3.36/8.4.27/8.5.12)は同日に公開されました。サポートが終了した古いバージョン(7.4、8.0、8.1など)には例外的に最小限のパッチが提供されていますが、根本的な解決にはなりません。 国内では、IPAとJPCERT/CCが10月22日に注意喚起を公表し、修正版の適用と、侵害を受けたかどうかの調査を呼びかけました。JPCERT/CCは10月26日にも内容を更新し、脆弱性の悪用を試みる通信が観測されていると伝えています。海外では政府のWebサービスが予防的に一時停止される動きもありました。
なぜデータベース管理ツールの話になるのか
今回の脆弱性は、PHPのランタイム自体のものです。phpMyAdminの欠陥ではありませんし、phpMyAdminを置いていなくても、PHPで動くWebアプリケーションは同じ条件に置かれます。 それでも管理ツールの話をしておくのは、海外で具体的な指摘があったからです。韓国の個人情報保護委員会は今回の件で、phpMyAdminのようなPHPベースのデータベース管理ツールについて、インターネットに直接公開された状態にある場合や、データベースへのアクセス権限が過大な場合に、悪用されれば大量の個人情報にアクセスされる危険があると警告しました。あわせて、管理ツールへの直接アクセスの制限や、権限を最小限にすることも求めています。 phpMyAdminは、サーバー上でPHPとして動くWebアプリケーションです。広く使われている分、そのログイン画面は攻撃者にとってもよく知られた宛先で、日々スキャンや総当たりの対象になっています。使うかどうかではなく、置き方と守り方の問題です。これは日本の現場でも変わりません。
まずやるべきことは、PHPの更新
優先順位をはっきりさせておくと、今回の件への対策の中心は、PHPを修正済みバージョンに更新し、侵害の形跡がないかを確認することです。この記事で後から紹介する管理ツールの話は、その代わりにはなりません。Webサイト自体がPHPで動いているなら、そちらの対応が先です。 そのうえで、「データベースを操作する経路を、サーバー上のWeb画面に置き続けるかどうか」は、落ち着いたところで見直せる論点です。韓国の指摘にあった「管理ツールへの直接アクセスの制限」や「不要なWebサービスの削除」も、この経路の話にあたります。
選択肢 ― DB操作をデスクトップ側に移す
データベース管理をデスクトップアプリで行うと、管理画面はサーバー上に存在しなくなります。自分のパソコンから、暗号化した経路でデータベースに接続して操作します。Navicatのようなデスクトップ型ツールの基本的な考え方です。自分の環境を自分で管理できるサーバー(VPSや専用サーバーなど)であれば、そもそもphpMyAdminを置かない、という選択もできます。 接続の暗号化にはSSHトンネルを使います。「SSH」と聞くと黒い画面でコマンドを打つ姿を想像するかもしれませんが、Navicatの場合は接続画面の中にSSHの設定欄があり、トンネルはNavicat自体が自動で張ります。やることは、入力欄を埋めることだけです。
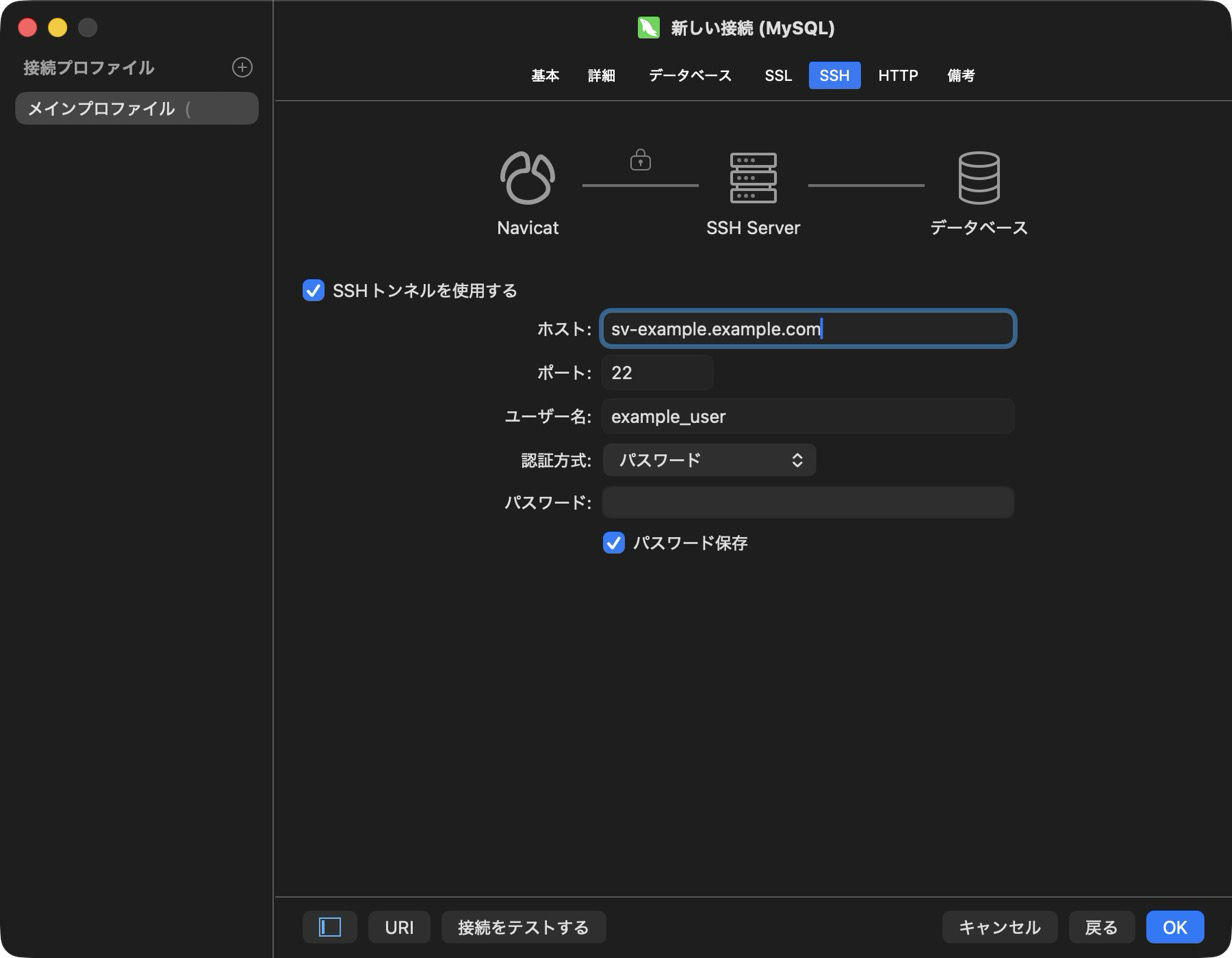
| Navicatの入力欄 | 入れる情報 | 情報の入手先 |
|---|---|---|
| 接続名 | 自分で分かる名前(任意) | ― |
| ホスト(DB) | 多くの場合 localhost | 契約情報・サーバー管理画面 |
| ポート(DB) | 3306(MySQLの場合) | 契約情報・サーバー管理画面 |
| ユーザー名/パスワード(DB) | データベースの利用者情報 | phpMyAdminで使っているものと同じ |
| SSHホスト | サーバーのホスト名またはIPアドレス | 契約情報・サーバー管理画面 |
| SSHポート | 22 | 契約情報(変更されている場合のみ要確認) |
| SSHユーザー名 | サーバー側のユーザー名 | 契約情報・サーバー管理画面 |
| 認証方式 | パスワード、または公開鍵(鍵ファイルを指定) | サーバーの設定による |
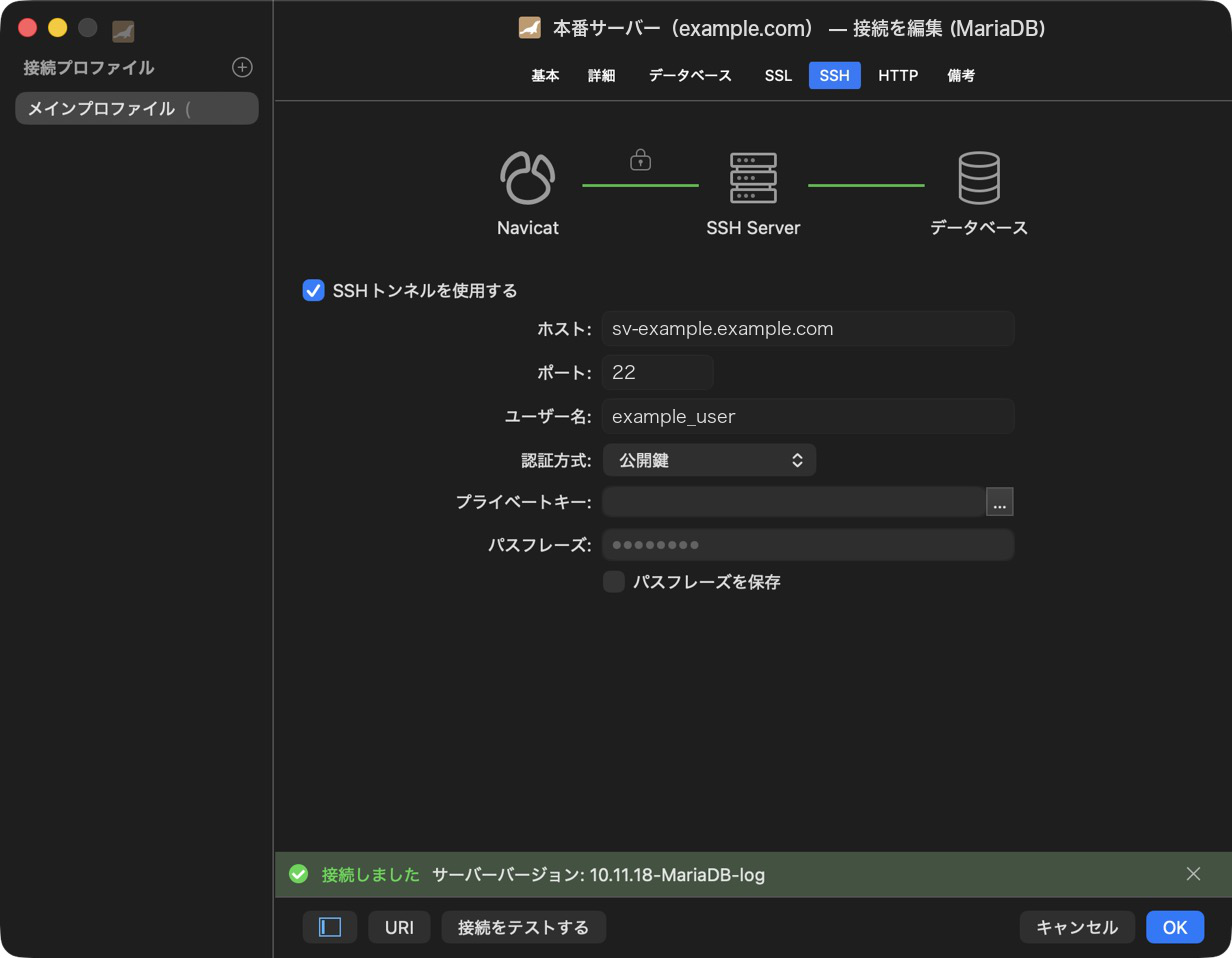
入力したら「テスト接続」で確認し、問題なければ保存します。設定は接続プロファイルとして保存されるため、この作業は初回だけです。次回からは接続名を選ぶだけでつながります。
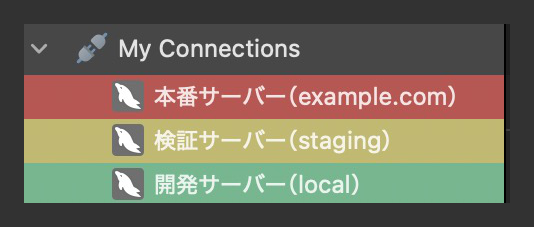
接続先が複数ある場合は、接続ごとに色を付けて区別もできます。本番環境と検証環境の取り違えは、外部からの攻撃とは別の事故です。見た目で区別できることは、安全対策の一つになります。
「どうせAIが全部やってくれるのでは?」という疑問に
データベース操作についても、「AIに頼めばいい」という声を聞くようになりました。個人の学習や実験の場面では、それで十分なことも多いでしょう。 ただ、企業の実情は少し違います。日本企業の生成AIの利用は広がっていますが、用途の中心は文書の要約・翻訳・校正で、中核システムの運用をAIに任せる段階にはまだありません。AIエージェントの本格運用に踏み切った企業は少数派で、導入をためらう理由の筆頭はセキュリティへの不安です(各種調査より)。 データベースは企業にとって心臓部です。個人情報や取引データが入った本番データベースの操作を、外部のAIに自律的に任せる判断は、監査や責任の所在の面でも簡単にはできません。 現実的な役割分担は、こうなるはずです。
- 考える作業(SQLの下書き、エラーの相談、調べもの)は、AIの助けを借りる
- 実行と確認の作業(本番データに触る、結果を目で確かめる、責任を持つ)は、人間と、決まった動作をする道具が担う
この後半の受け皿として、データを外部に送信せず自分のパソコンの中で完結するデスクトップ型ツールには、存在意義があります。AIの時代だからこそ、「AIに渡せないデータ」と「AIに任せられない実行」をどう扱うかが、現場の課題になっています。
使えない環境もあります
この方法には前提があります。Navicatから接続するには、サーバー側でSSH接続、または外部からのデータベース接続が許可されている必要があります。レンタルサーバーのプランによってはどちらも許可されておらず、その場合は使えません。事業者が管理するphpMyAdminを使いながら、アクセス制限や権限の最小化で守る形になります。 レンタルサーバーのPHPやphpMyAdminは、事業者側が更新・管理しているのが一般的です。自分でできる範囲と事業者に任せる範囲は、分けて考えてください。 また、経路を変えても、接続に使うパソコンのセキュリティ管理や、強いパスワード・鍵の管理は手元に残ります。
どの環境でも共通する確認項目を、最後に並べておきます。
- PHPは修正済みバージョンに更新されているか(サイト側・サーバー側)
- 侵害を受けた形跡がないか、接続記録を確認したか
- データベース管理ツールが、不要にインターネットへ公開されていないか
- データベースのアカウント権限は、必要最小限になっているか
- AIサービスに、データベースの接続情報や実データを入力していないか
まとめ
PHP2Shellのニュースが示したのは、PHPそのものの更新の大切さと同時に、「管理画面の置き場所」という見落としがちな論点でした。 データベース操作の経路をデスクトップ側に移すことは、その見直しの一つです。無料で使えるNavicat Premium Liteでも、SSHトンネルやSSLでの接続、接続先の色分けといった、この記事で触れた機能は使えます。まずは自分の環境で接続できるかを確認するところからで十分です。 考えるのは、AIに手伝ってもらえばいい。でも、実行する場所と責任の持ち方は、自分で選ぶ。そのための選択肢を知っておくことが、今回のようなニュースへの備えになると思います。
※本記事は、Navicatの日本における販売を行うTenGenesis株式会社が作成しています。